
热点资讯
- 连涨3日,港股稳住了?港股互联网ETF(513770)早盘涨逾1%,机构
- 音书称任天国将把 NGC 平台经典游戏《星际火狐:突击》搬上 Switc
- 火塞大战半场战平!奥沙利文连轰87、96分,追平塞尔比战至2‑2平
- 沃特森驰援+哈登留队,新赛季全新骑士能否从东部奏效解围?
- 好意思国瑞典连败后宝贵闭关!王楚钦林诗栋双核解围,国乒男队低谷反弹倒计时
你的位置: 昆山东之美电子有限公司 > 服务项目 >
黑客分发坏心“扫雷”游戏,向金融 / 保障机构收罗垂钓
发布日期:2026-07-28 08:28 点击次数:177
|
IT之家 5 月 28 日音书,你当今还会玩扫雷游戏吗?盘算机安全事件反应小组(CSIRT-NBU)和乌克兰盘算机救急反应小组(CERT-UA)跟踪造访统统收罗袭击,黑客掌握 Python 版扫雷游戏代码,已袭击好意思国和欧洲的金融和保障机构。  两家安全机构暗示该坏心游戏由 UAC-0188(FromRussiaWithLove)黑客组织创建,头目是别称俄罗斯黑客。 黑客掌握扫雷代码来荫藏 Python 代码,用户一朝感染就会装配 SuperOps RMM 器具,从而让其得回诞生的适度权限。 字据公告履行,黑客使用伪装成医疗中心,使用 support@patient-docs-mail.com 分发电子邮件,标题为“医疗文献个东谈主收罗档案”。IT之家附上关系图片如下: 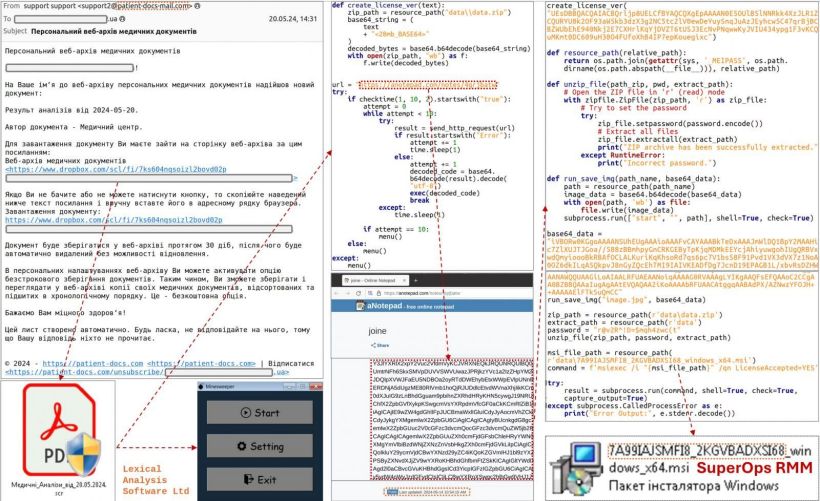 在这封电子邮件中,收件东谈主不错找到一个 Dropbox 和解,该和解会指向一个 33 MB 的 .SCR 文献,其中包含来自 Python 克隆版扫雷游戏的代码和一个从 anotepad.com 下载其他坏心软件的坏心代码。 Python 版扫雷游戏代码中包含坏心代码,其中 create_license_ver 函数会解码并实违纪意软件。这一历程可将坏心代码从安全系统中荫藏起来。 告白声明:文内含有的对外跳转和解(包括不限于超和解、二维码、口令等面孔),用于传递更多信息,省俭甄选时刻,服从仅供参考,IT之家统统著述均包含本声明。 声明:新浪网独家稿件,未经授权欺压转载。 --> |